In den vergangenen Wochen haben mehrere Sicherheitsvorfälle gezeigt, wie verletzlich digitale Systeme sein können. Besonders der Fall der Zertifizierungsstelle eMudhra ist mir im Gedächtnis geblieben.
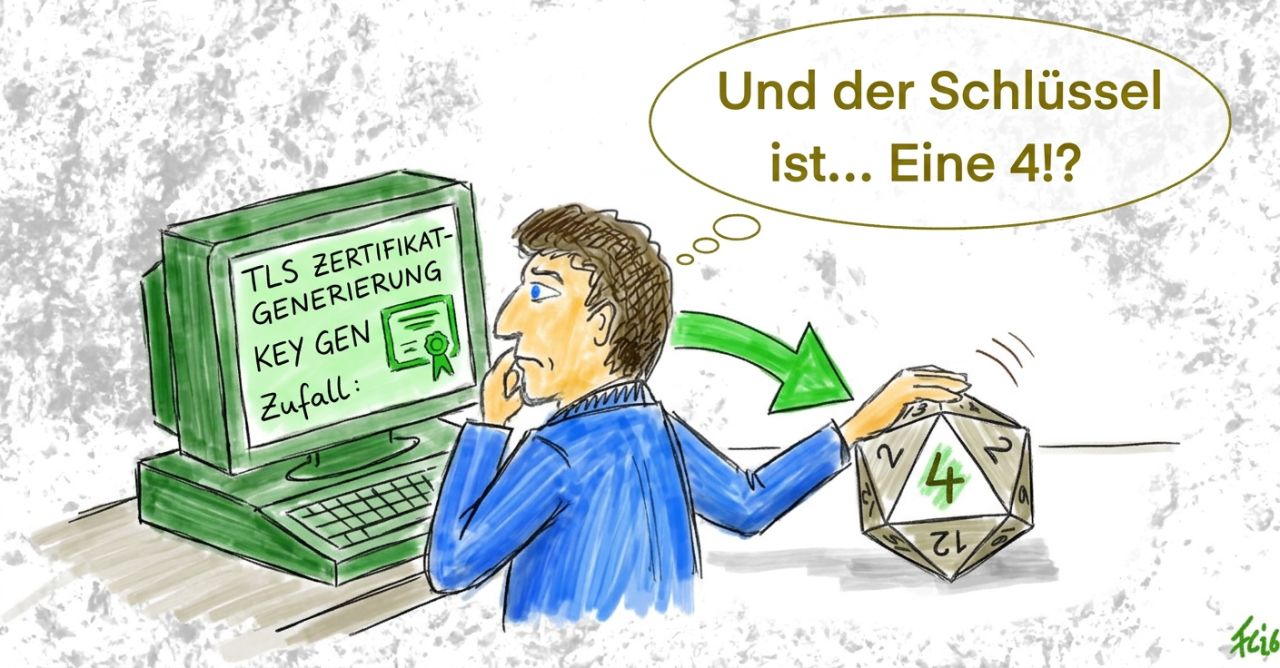
Bei eMudhra waren private Schlüssel für TLS-Zertifikate so schwach erzeugt, dass sie sich aus den öffentlichen Zertifikaten rekonstruieren ließen. Einer dieser Schlüssel entsprach effektiv der Zahl 4. Das ist kein erratenes Passwort und auch kein besonders raffinierter Angriff: Das Problem lag bereits bei der Erzeugung der Schlüssel.
Warum ist das so kritisch? Zertifizierungsstellen helfen Browsern zu prüfen, ob eine Website tatsächlich zu der Adresse gehört, die man aufgerufen hat. Gerät ein solcher Schlüssel in falsche Hände, können Angreifer unter bestimmten Voraussetzungen gültige Zertifikate für fremde Websites ausstellen. Eine grundlegende Vertrauensbeziehung des Internets ist damit betroffen.
Und das erschreckende ist, dass zwar viel über die PHP-Sicherheitslücke berichtet wurde, das Problem mit eMudhra aber eigentlich ein Super-Gau ist, der in der breiteren Öffentlichkeit kaum erwähnt wurde. Abgetaute Kühlschränke sind eben viel greifbarer als abstrakte Zertifikate. Aber Zertifikate wären auch für die Kühlschränke vielleicht die Rettung gewesen.
Für mich zeigt der Vorfall vor allem drei Dinge:
- Sicherheit beginnt bei den Grundlagen. Selbst starke Verschlüsselung hilft nicht, wenn Schlüssel nicht mit ausreichend guter Zufälligkeit erzeugt und sicher verwahrt werden.
- Vertrauen braucht Kontrolle. Zertifikate und Sicherheitsversprechen sollte man nicht als selbstverständlich betrachten. Es braucht nachvollziehbare Prozesse, unabhängige Prüfungen und eine schnelle Reaktion, wenn etwas schiefläuft.
- Auch unscheinbare Fehler können große Folgen haben. Eine einzelne Schwachstelle in einer zentralen Vertrauensinstanz kann weit über das eigene Unternehmen hinausreichen.
Das ist nicht nur ein Thema für Browserhersteller oder Zertifizierungsstellen. In der Produktion sind Maschinen, Steuerungen und IT-Systeme immer stärker vernetzt. Wer digitale Schnittstellen schafft, muss deshalb auch darüber nachdenken, wie Identitäten geprüft, Schlüssel geschützt und Sicherheitsvorfälle erkannt werden.